セキュリティ

セキュリティ

【応用情報技術者試験】DNSSEC

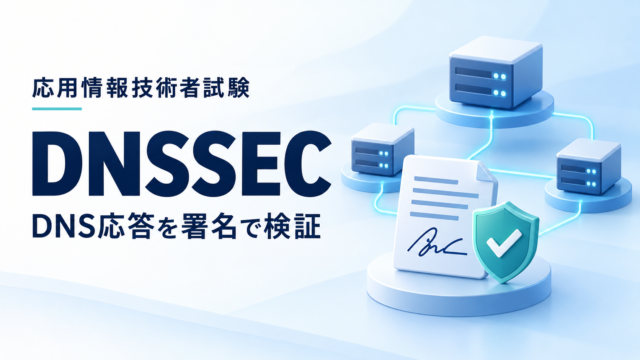
DNSSECは、デジタル署名を使い、DNSデータの出所と改ざんの有無を検証する仕組みです。DNSの情報を暗号化して隠す機能とは区別します。署名されたデータを、信頼できる鍵からたどって検証する点が重要です。署名はDNSデータに付く署名の対象は...
セキュリティ
【応用情報技術者試験】SMTP-AUTH

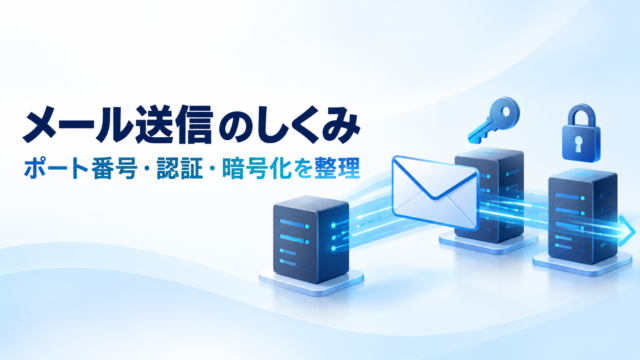
SMTP-AUTHは、SMTPで認証情報をやり取りし、送信受付サーバーなどが利用者を認証する拡張です。メールサーバーの不正中継を抑えるために使います。本文の暗号化や、受信者が表示Fromを検証する仕組みとは別です。何を認証する?典型的には、...
セキュリティ

【応用情報技術者試験】OP25B

OP25B(Outbound Port 25 Blocking)は、利用者側の回線から外部のTCP 25番へ向かう通信を制限し、直接の迷惑メール送信を抑える対策です。本文の検査や暗号化ではなく、送信経路に着目した制限です。どちら向きの通信を...
セキュリティ

【応用情報技術者試験】サブミッションポート

サブミッションポートは、メールクライアントなどが送信受付サーバーへメールを提出する用途のTCP 587番です。サーバー間の配送・中継に使うTCP 25番と役割を分けます。ポート番号だけで認証や暗号化の有無が自動的に決まるわけではありません。...
セキュリティ

【応用情報技術者試験】EDR

EDR(Endpoint Detection and Response)は、PCやサーバーなどの端末の活動を監視し、不審な挙動の検知・調査・対応を支援する仕組みです。侵入を完全に防げないことを想定して被害の拡大を抑えますが、全ての攻撃を自動...
セキュリティ

【応用情報技術者試験】SPF機能

SPF機能は、受信したSMTP接続の送信元IPアドレスを、ドメインがDNSで公開する送信方針と照合する機能です。ここでは、認証結果の読み方と転送時の注意に注目します。認証結果とメールの取扱いは分けるSPFのPassは、その検査対象ドメインが...
セキュリティ

【応用情報技術者試験】バインド機構

SQLのバインド機構は、SQLの構造と、条件などに使う値を分離して扱う仕組みです。プリペアドステートメントやパラメーター化クエリを適切に使うことで、SQLインジェクションへの対策になります。文字列を連結してSQLを作る方法との違いを押さえま...
セキュリティ

【応用情報技術者試験】レインボー攻撃

レインボー攻撃は、漏えいしたパスワードのハッシュ値に対し、事前計算したレインボーテーブルを利用して候補を調べる攻撃です。ハッシュを暗号のように復号するわけではありません。ソルト、保存方式、ログイン時の対策を分けて理解しましょう。ハッシュ化と...
セキュリティ

【応用情報技術者試験】リスクレベル

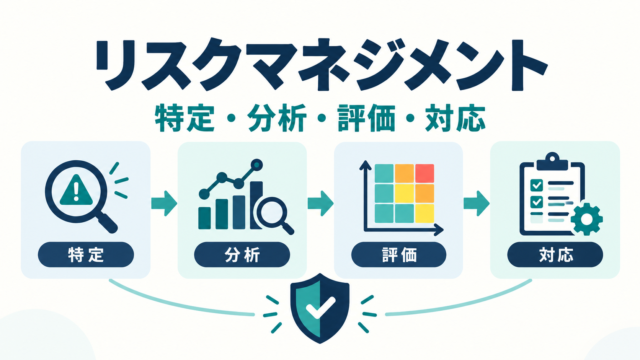
リスクレベルは、結果の大きさや起こりやすさ等を、決めた基準で表すリスクの程度です。高・中・低や点数で示す場合がありますが、数字を付ければ自動的に客観的になるわけではありません。まず評価基準を定める項目そろえる条件対象と期間どの業務を、いつま...
セキュリティ

【応用情報技術者試験】証明書ポリシー

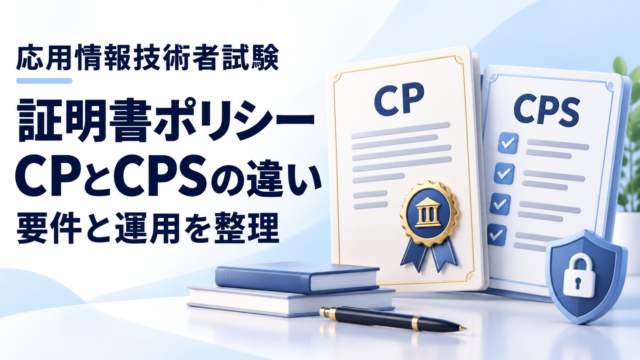
証明書ポリシー(CP:Certificate Policy)は、電子証明書をどのような対象・用途で使い、どの要件を満たすべきかを定める規則です。認証局の運用を説明するCPSと組み合わせて考えると、違いを整理しやすくなります。CPとCPSの違...