
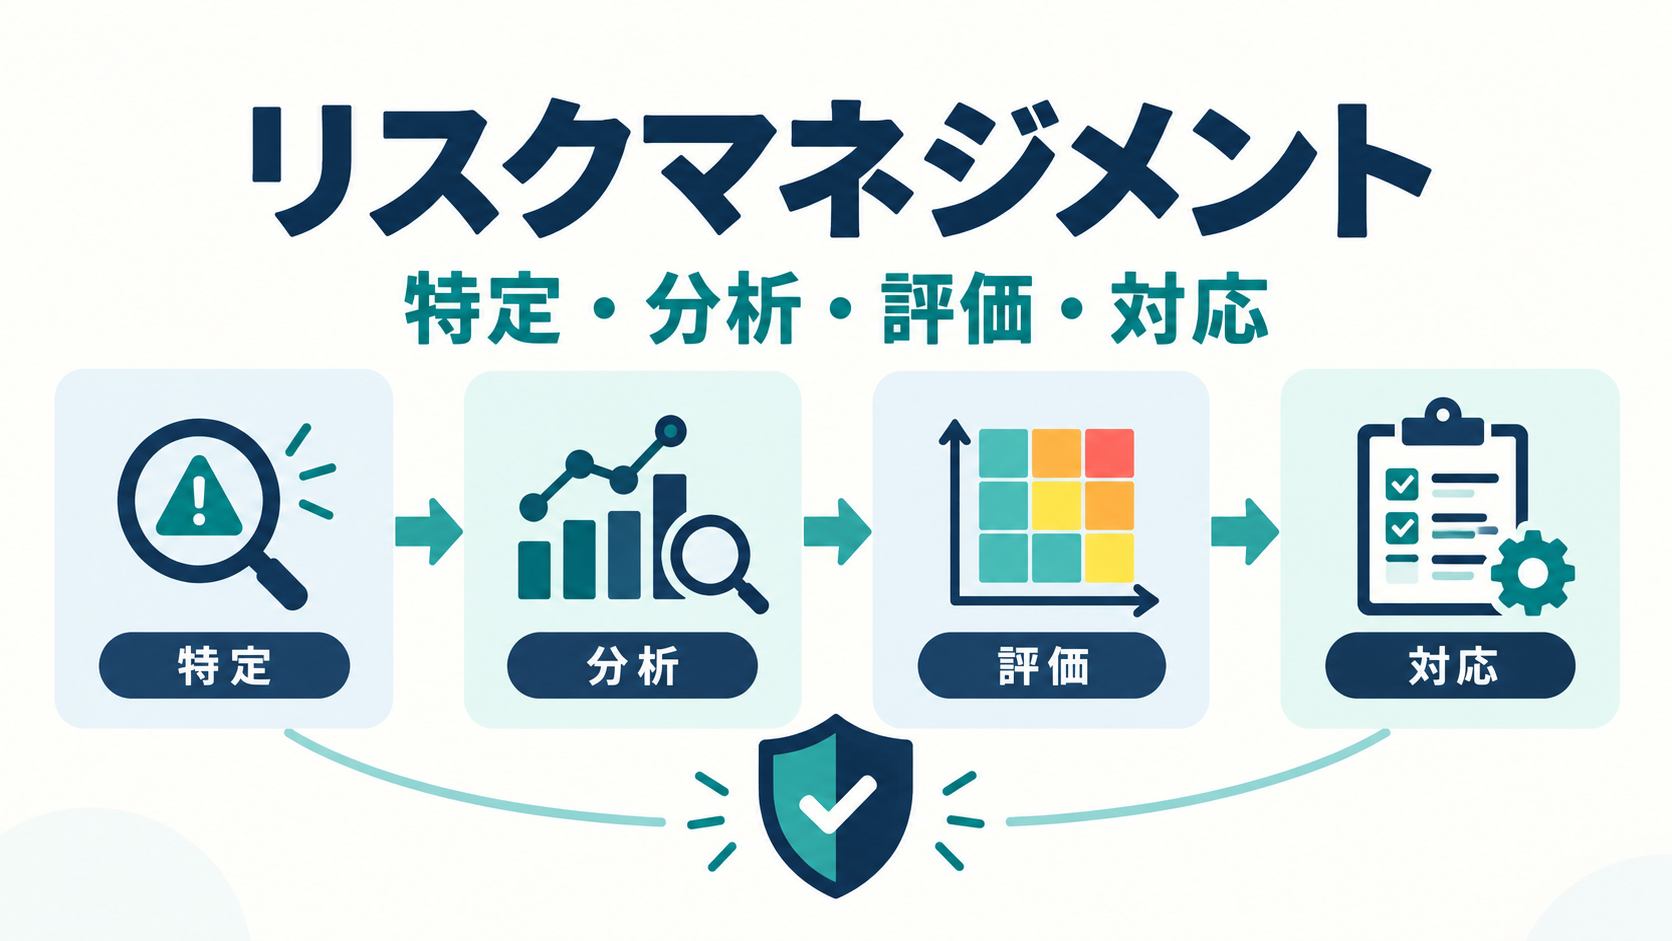
リスクレベルは、結果の大きさや起こりやすさ等を、決めた基準で表すリスクの程度です。高・中・低や点数で示す場合がありますが、数字を付ければ自動的に客観的になるわけではありません。
まず評価基準を定める
| 項目 | そろえる条件 |
|---|---|
| 対象と期間 | どの業務を、いつまでの範囲で考えるか |
| 起こりやすさ | 頻度・確率・段階のどれを使うか |
| 影響 | 停止時間、漏えい、費用等の尺度 |
| 既存対策 | 対策前か、現状の対策を含むか |
| 判断基準 | 対応・受容・再評価を判断する境界 |
点数と期待損失は別
説明用に起こりやすさ3段階、影響3段階を掛ける方式なら、可能性2×影響3=6点です。これはその評価方法での点数であり、「60%」「6万円」などの実測値ではありません。
確率20%、発生時の損失100万円なら、単純な期待損失は20万円です。ただし実際に20万円ずつ損失が起きる意味ではなく、重大な影響を期待値だけで受容してよいという意味でもありません。
同点でも同じ対応とは限らない
低頻度・重大被害と、高頻度・軽微な被害は、点数が同じでも必要な備えが違います。法令等の要求、業務の重要性、影響の広がり、評価の不確かさも考慮します。評価者や部署による基準の違いを残したまま点数だけで比較しないようにします。
対策後も見直す
回避・低減・共有や移転・保有等の対応を検討し、担当と期限を定めます。対策後に残るリスクを評価し、条件が変われば再評価します。「低だから永久に監視不要」とは考えません。
確認問題:3段階の点数を掛けて6点なら、実際の発生確率は60%?
いいえ。その尺度の点数であり、確率へ直接読み替えることはできません。
関連する解説
関連する学習へ進む
セキュリティの評価では、攻撃と対策の内容を理解することも必要です。noteで暗号・認証・攻撃の基礎を復習し、対象の業務へ当てはめましょう。リスク採点表そのものの教材ではありません。

コメント