セキュリティ

セキュリティ

【応用情報技術者試験】境界型セキュリティ

境界型セキュリティは、組織のネットワークと外部の境界などへ防御を置き、通過する通信を制御・監視する考え方です。境界で守ることには意味がありますが、境界を通過した相手や通信が全て安全になるわけではありません。境界で行う対策仕組み主な役割注意フ...
セキュリティ

【応用情報技術者試験】ゼロトラスト

ゼロトラストは、社内にいる、会社の端末である、といった理由だけで暗黙に信頼せず、資源へのアクセスを認証・認可と状況に基づいて判断する考え方です。「毎回パスワードを入力する」「全てのアクセスを拒否する」という意味ではありません。何を根拠に許可...
セキュリティ

【応用情報技術者試験】多層防御

多層防御は、役割の異なる対策を複数の層へ配置し、一つの対策の失敗だけに依存しないようにする考え方です。侵入を防ぐだけでなく、侵入後の検知、被害の拡大防止、対応・復旧も含めて設計します。複数の層で何を守るか観点対策の例役割入口メールフィルタ、...
セキュリティ

【応用情報技術者試験】ソルト

ソルト(salt)は、パスワードのハッシュ計算に使う、パスワードごとに生成するランダムな値です。同じパスワードでもソルトを変えることで保存するハッシュ値が変わり、事前計算した対応表の使い回しを難しくします。同じパスワードでも保存値を変える利...
セキュリティ

【応用情報技術者試験】ペッパー

ペッパー(pepper)は、パスワードの保存処理へ追加する秘密の値です。ソルトと併用し、ハッシュ値を保存するデータベースだけが漏洩した場合への防御を重ねます。値は安全な乱数で生成し、秘密として管理します。ソルトとの違いを整理項目ソルトペッパ...
セキュリティ

【応用情報技術者試験】リスクマネジメント

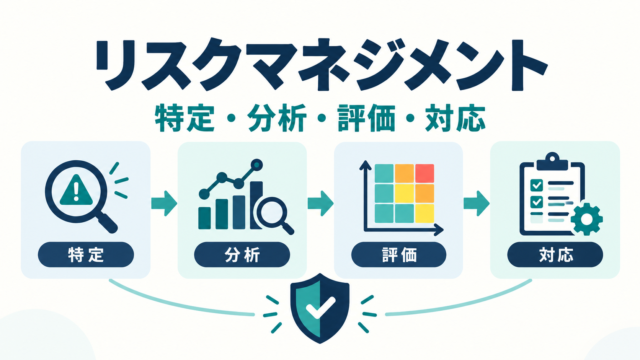
リスクマネジメントでは、特定・分析・評価からなるアセスメントを、対応と継続的な見直しへつなげることが大切です。リスク一覧を作るだけで管理が完了するわけではありません。三つの活動の違い活動答える問い出力の例特定何が目的へ影響するか原因・事象・...
セキュリティ

【応用情報技術者試験】NCO

NCO(National Cybersecurity Office)は、内閣官房の国家サイバー統括室の英語名称の略称です。2025年7月、内閣サイバーセキュリティセンター(NISC)を改組して設置されました。組織名と役割を整理する項目確認す...
セキュリティ

【応用情報技術者試験】DKIM

DKIM(DomainKeys Identified Mail)は、メールに付けたディジタル署名を、署名ドメインがDNSに公開する鍵で検証する仕組みです。署名したドメインによる責任の表明と、署名対象部分の整合性を確認できます。本文を秘密にす...
セキュリティ

【応用情報技術者試験】デジタル署名

デジタル署名は、署名者の確認とデータの改ざん検知に利用する技術です。署名者の秘密鍵で署名を生成し、対応する公開鍵で検証します。文書の内容を隠す暗号化とは、目的を分けて考えます。署名の生成と検証署名はデータを検証し、電子証明書は公開鍵と持ち主...
セキュリティ

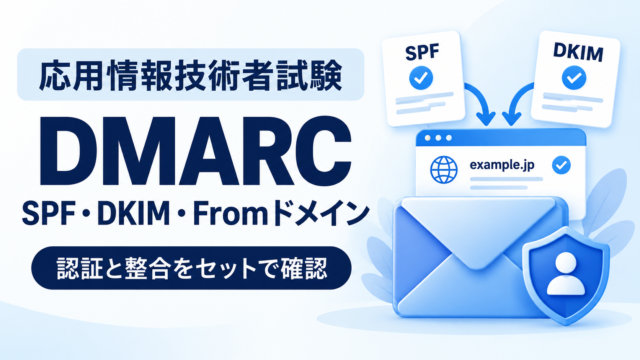
【応用情報技術者試験】DMARC

DMARCは、SPF・DKIMの認証結果と、メールのFromドメインとの整合を使って送信ドメインを検証する仕組みです。ドメイン所有者はDNSで失敗時の扱いに関する方針やレポートの送信先を示せます。仕組み・方針・レポートを分けて学びましょう。...