
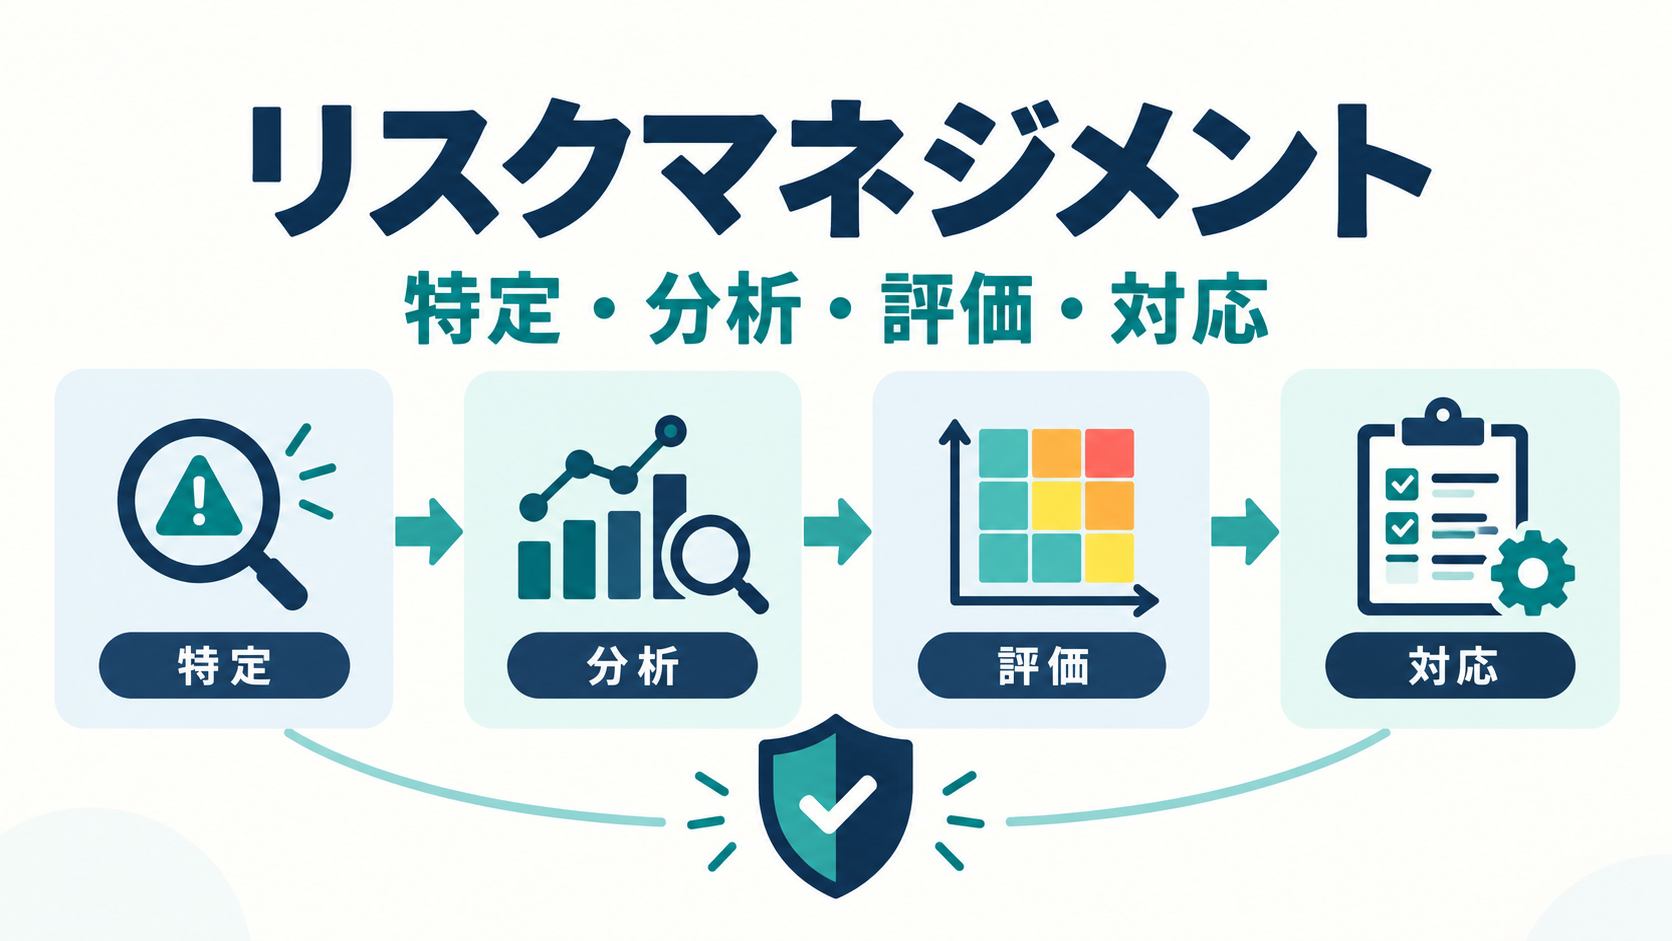
JIS Q 31000:2019は、リスクマネジメントについて組織が使う指針です。ISO 31000:2018に対応し、特定業界だけでなく、目的や活動に応じた管理の考え方を示します。認証取得の要求事項を定める規格とは区別します。
リスクは目的と結び付ける
不確かさが、目的へどう影響するかを考えます。悪い出来事の一覧だけでなく、前提、原因、起こる事象、結果を目的と関連付けます。利益を得る機会と損失の可能性が同時にある活動も対象になります。
原則・枠組み・プロセス
| 整理 | 役割 |
|---|---|
| 原則 | 価値の創出と保護を支える考え方 |
| 枠組み | リーダーシップと組織の運営へ組み込む仕組み |
| プロセス | 対象や基準を定め、評価・対応・監視・伝達等を進める活動 |
原則は、統合、体系的で包括的な取組、組織への適合、関係者の参画、変化への対応、利用できる情報、人や文化、継続的な改善を意識して理解します。単語の暗記だけでなく、現場の意思決定へどう反映するかが要点です。
アセスメントと対応
- 適用範囲、状況、判断基準を確認。
- 特定:何が目的へ影響するかを見つける。
- 分析:起こりやすさ、結果、既存の管理策等を検討。
- 評価:分析結果を基準と比較し、対応の必要性等を判断。
- 対応を選び、実施し、残るリスクを確認。
コミュニケーション・協議、モニタリング・レビュー、記録・報告は全体を通じて行います。一回の直線的な手続で終了するものではありません。
規格を読むときの注意
ISO 31000は認証目的の規格ではありません。全ての組織へ同じ点数表や「影響度×確率」という唯一の算式を強制するわけでもありません。用語、マネジメントの指針、個別のアセスメント技法は役割を区別し、関連規格の版や状態は必要な時点で確認します。
確認問題:ISO 31000は、全てのリスクを同じ掛算式で計算するための認証規格?
いいえ。組織に応じたリスクマネジメントの指針で、認証用の要求事項規格でも唯一の算式でもありません。
関連する解説
関連する学習へ進む
情報セキュリティへ適用するときは、守る目的と脅威・対策を結び付けます。noteでは攻撃や認証などの基礎を補強できます。JIS規格の逐条解説ではありません。

コメント