
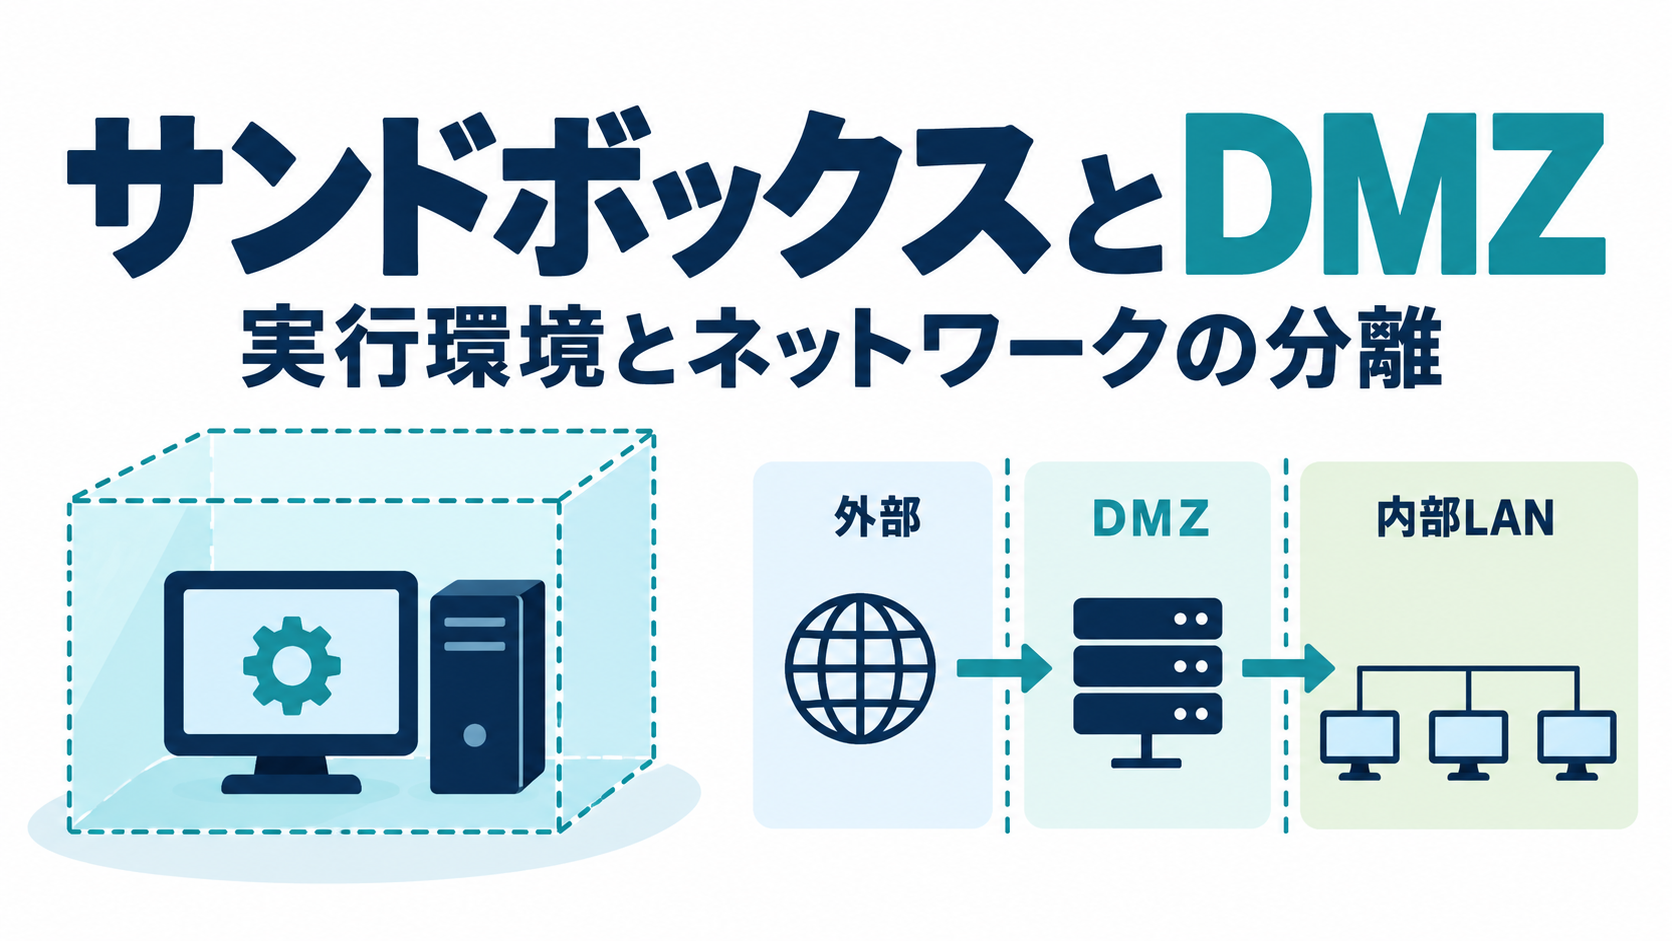
サンドボックスはプログラムの動作・権限を制限する隔離環境、DMZは公開サーバなどを内部ネットワークから分けて配置するネットワーク領域です。どちらも被害の広がりを抑える考え方ですが、何を、どの境界で分離するかが違います。
サンドボックスとDMZの比較
| 比較点 | サンドボックス | DMZ |
|---|---|---|
| 主な対象 | プログラム・プロセスの実行 | サーバを置くネットワーク領域 |
| 目的 | 権限や資源へのアクセスを制限し、影響を抑える | 外部公開領域と内部LANの通信を分けて制御する |
| 利用例 | 不審なファイルの動的解析、ブラウザの実行制限 | 公開Web・メール・権威DNSサーバなどの配置 |
| 注意点 | 隔離の突破や解析回避があり、無害の保証にはならない | 配置しただけでは守れず、通信ルールの設定が必要 |
サンドボックス:制限した環境で動作を観察
マルウェア解析用のサンドボックスでは、ファイルの作成・変更、プロセスの起動、外部通信などを観察します。本番の業務端末と切り離し、必要な権限制限やネットワーク制御を施した解析環境を使います。
ブラウザのサンドボックスは、Webコンテンツを処理するプロセスがOSや他のデータへ自由にアクセスできないよう制限する用途です。「サンドボックス=必ず仮想マシン」「必ずウイルスを検出する装置」ではありません。
解析環境を見破って動作しないマルウェアや、観察時間内に動かないものもあります。観察で異常が見えなくても安全とは断定できません。
DMZ:公開サーバから内部への通信も制御
DMZはDeMilitarized Zone(非武装地帯)の略。外部からアクセスされるサーバを、重要な内部LANと別のネットワーク領域に置きます。外部→DMZ、DMZ→内部などの方向ごとに必要な通信だけを許可します。
例えば外部からDMZのWebサーバへのHTTPSを許可し、DMZから内部DBへの通信は、そのWebサーバから必要な宛先・ポートへの接続だけに限定する、といった設計です。公開サーバが侵害された際の内部への波及を抑えます。
DMZの実現方法には、二つのファイアウォールで挟む構成や、一台の多インターフェースのファイアウォールで外部・DMZ・内部を分ける構成などがあります。「必ず装置が二台必要」とは限りません。
試験では目的から判断する
- 不審な実行ファイルを制限した環境で動かして観察 → サンドボックス。
- 公開Webサーバを内部LANから分けて配置 → DMZ。
- HTTPの不正な入力を検査 → WAF。サンドボックスやDMZとは役割が違う。
確認問題
DMZを設ける主な目的として適切なものはどれでしょうか。
- 不審なプログラムのCPU命令を必ずすべて解析する
- 公開サーバを内部LANから分離し、領域間の通信を制御する
- すべての通信を自動で暗号化する
- 公開サーバの脆弱性をなくす
解答・解説を見る
正解:2。DMZはネットワーク分離のための領域です。通信制御やサーバの脆弱性対策と組み合わせて運用します。
次はマルウェア・攻撃と対策を復習する
隔離する目的が分かったら、マルウェアの種類や攻撃の狙いも整理しましょう。リンク先はマルウェア、Web攻撃、暗号・認証などを扱うセキュリティ教材です。サンドボックスやDMZの構築手順を解説する教材ではありません。

コメント