セキュリティ

セキュリティ

【応用情報技術者試験】投機リスク

投機的リスクは、損失だけでなく、利益を得る可能性もあるリスクを指す学習上の分類です。日常語の「投機」や、特定の金融商品だけに限定される意味とは区別します。純粋リスクとの比較分類結果の考え方学習上の例純粋リスク損失が起きるか、起きないか火災に...
セキュリティ
【応用情報技術者試験】SPF

SPF(Sender Policy Framework)は、SMTP接続元のIPアドレスが、検査対象ドメインの送信方針で許可されているかを確認する仕組みです。メール本文の安全性や、差出人として表示される個人の本人性を保証するものではありませ...
セキュリティ

【応用情報技術者試験】デジタルフォレンジックス

デジタルフォレンジックスは、電子データを適切に収集・保全し、分析して事実や経緯を明らかにする技術・手法です。サイバー攻撃や内部不正の調査、インシデント対応などに用います。裁判向けの証拠に限定されず、原因究明や再発防止にも役立ちます。収集・検...
セキュリティ

【応用情報技術者試験】JIS Q 31000:2019 リスクマネジメント-指針

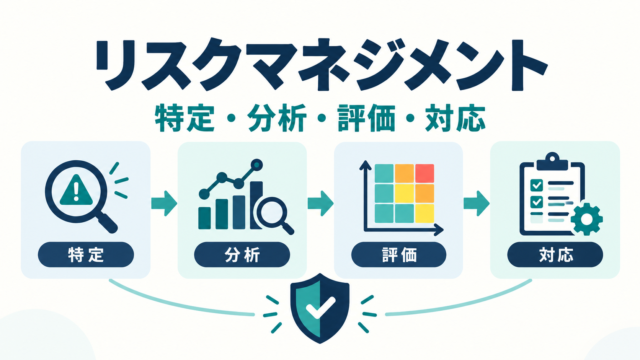
JIS Q 31000:2019は、リスクマネジメントについて組織が使う指針です。ISO 31000:2018に対応し、特定業界だけでなく、目的や活動に応じた管理の考え方を示します。認証取得の要求事項を定める規格とは区別します。リスクは目的...
セキュリティ

【応用情報技術者試験】S/MIME

S/MIME(Secure/Multipurpose Internet Mail Extensions)は、MIMEデータにディジタル署名や暗号化を適用する規格で、電子メールの保護に使われます。署名は送信者の認証や対象データの改ざん検知、暗...
セキュリティ

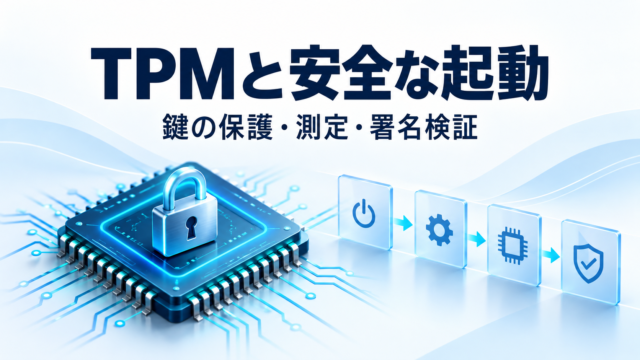
【応用情報技術者試験】セキュリティチップ(TPM)

TPM(Trusted Platform Module)は、暗号鍵の保護や、起動状態の測定記録などを支えるセキュリティ機能です。TCG(Trusted Computing Group)が仕様を定めています。搭載しただけで全ての機密データが自...
セキュリティ

【応用情報技術者試験】WPA

WPA(Wi-Fi Protected Access)は、無線LANでの認証と通信保護に関する規格・認証プログラムです。初期のWPA、WPA2、WPA3を区別し、認証方式と暗号方式を対応させると理解しやすくなります。WEP・WPA・WPA2...
セキュリティ

【応用情報技術者試験】セキュアプロトコル

通信を保護する技術は、何を守り、どこからどこまで保護するかで整理すると覚えやすくなります。無線LAN、IPsec、TLS、HTTPSは全て同じ範囲を守るわけではありません。技術と保護範囲を対応させる技術主に保護する範囲注意点WPA2/WPA...
セキュリティ

【応用情報技術者試験】アクセス制御

アクセス制御は、誰が・どの資源へ・どの操作を行えるかを決めて適用する仕組みです。DAC・MAC・RBACは、許可をどう決めるかに注目すると違いが分かります。認証に成功しただけで全ての操作を許可するわけではありません。主体・対象・操作を確認す...
セキュリティ

【応用情報技術者試験】セキュアOS

セキュアOSは、アクセス制御などの保護機能を強化し、組織のセキュリティ方針を実行するOSを指す言葉です。代表的な考え方が強制アクセス制御(MAC)と最小権限です。導入しただけで全ての攻撃を防ぐ、という意味ではありません。強制アクセス制御の役...