
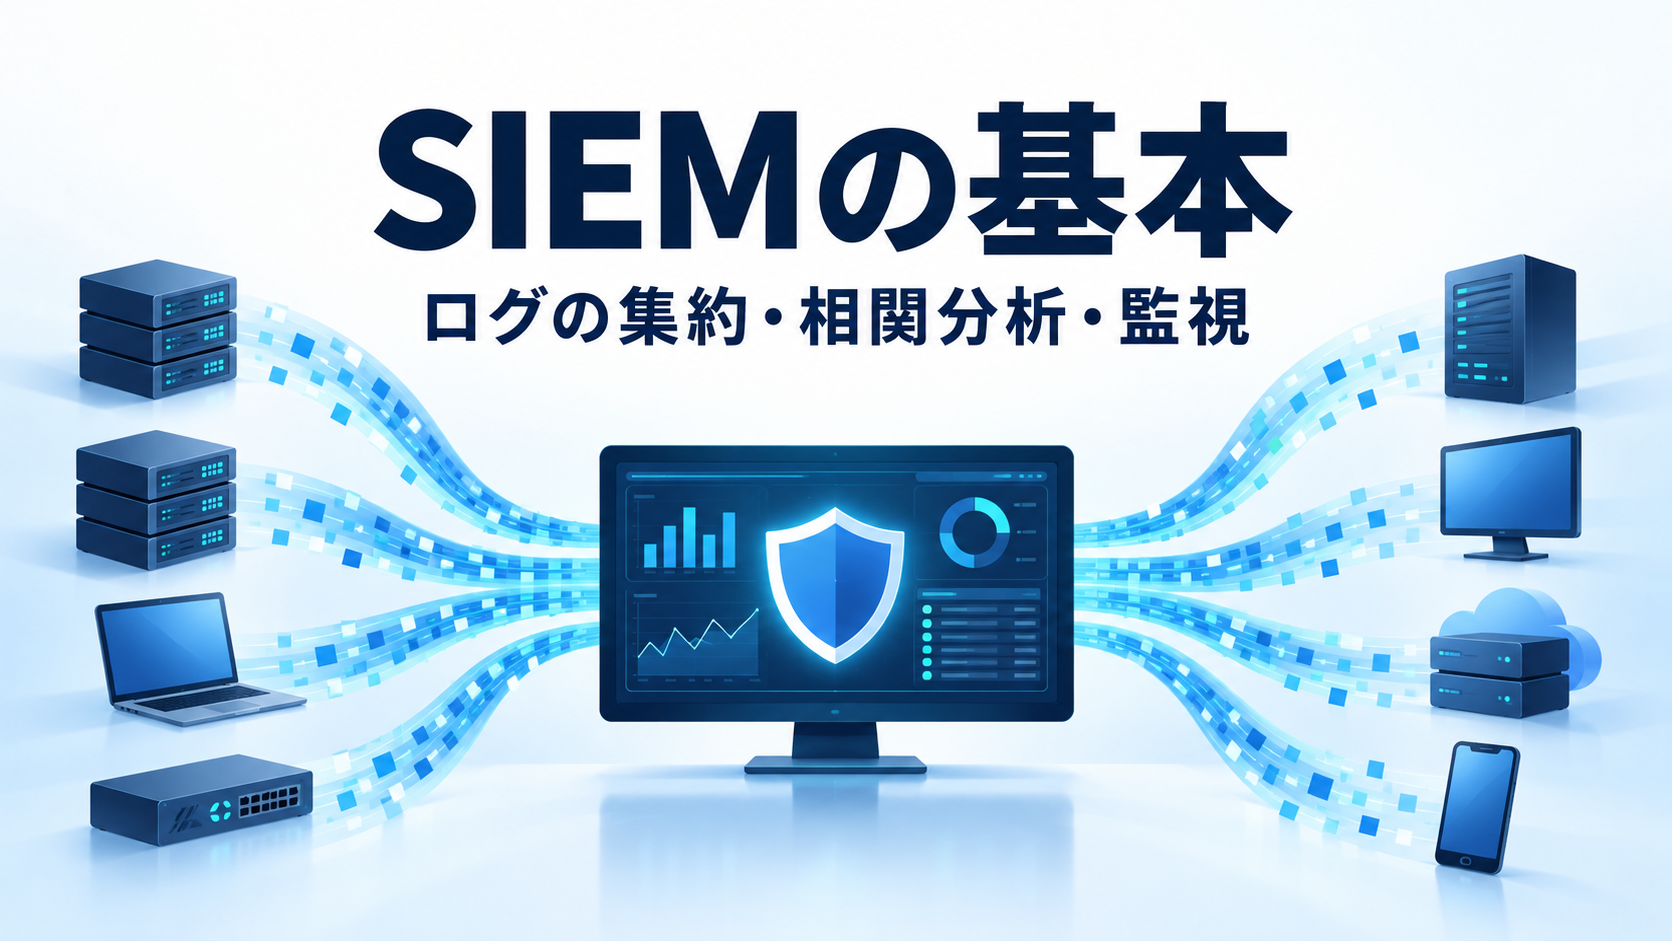
SIEM(Security Information and Event Management)は、複数の機器・サービスのログやイベントを集約し、相関分析などで不審な活動を見つけ、調査と対応を支援する仕組みです。ログを保存するだけ、あるいは全ての攻撃を自動的に遮断する装置、という意味ではありません。
ログの収集から警告まで
| 処理 | 役割 |
|---|---|
| 収集・保管 | 認証、サーバー、アプリ、ネットワーク機器などのログを集める |
| 解析・正規化 | 異なる形式のイベントを検索・比較できる形へ整理する |
| 相関分析 | 利用者、端末、時刻などを関連付けて不審な流れを調べる |
| 警告・調査 | 優先度を付けて通知し、前後の状況を確認する |
| 可視化・報告 | 監視状況や調査結果を確認できる形にする |
収集範囲や機能は製品・設定に依存します。必要なログが届いていなければ、その出来事を分析できない場合があります。検知までの遅延や保持期間も確認します。
複数のログを関連付ける例
同じ利用者で認証失敗が続いた後に成功し、さらに重要ファイルへのアクセスが増えたとします。認証ログとファイルアクセスの記録を合わせると、単独の記録より調査すべき状況が分かりやすくなります。
この流れだけで不正と確定はできません。通常の業務や誤操作の可能性も含め、担当者が根拠を確認します。
SIMとSEMの統合
SIEMは、ログの管理・蓄積・分析を扱うSIM(Security Information Management)と、イベント監視・分析・通知を扱うSEM(Security Event Management)を統合した概念です。実際の製品機能はこの説明だけでは決まらず、対応や自動化と連携するものもあります。
導入後も調整と対応体制が必要
ログの時刻、形式、欠落、分析ルール、誤検知、見逃し、通知先を確認します。監査や規程への対応を支援できても、製品を導入しただけで全要件への準拠が保証されるわけではありません。
確認問題:SIEMへログを集めれば、全ての攻撃を自動的に遮断できる?
できません。分析対象、検知ルール、調査・対応の仕組みが必要です。遮断などを行うには対応機能や外部との連携、運用方針も確認します。
noteで攻撃と監視・対策を復習
ログを使う監視の役割を理解したら、情報セキュリティ教材で攻撃の仕組みと対策を復習しましょう。予防・検知・対応を分け、各仕組みが何を補うかを説明する学習につなげられます。

コメント